Cloudflareが「security-audit-skill」というリポジトリをGitHub上に公開している。コーディングエージェントに、多段階のセキュリティ監査プロセスを実行させるためのスキルで、README冒頭には「A coding-agent skill that turns your agent into a security auditor(コーディングエージェントをセキュリティ監査官に変えるスキル)」と説明されている。自前でサーバーやWebアプリケーションを運用し、外部委託の前に自分でひと通りコードをチェックしておきたい個人事業主・システム管理者にとって、着目点のあるツールだと考える。
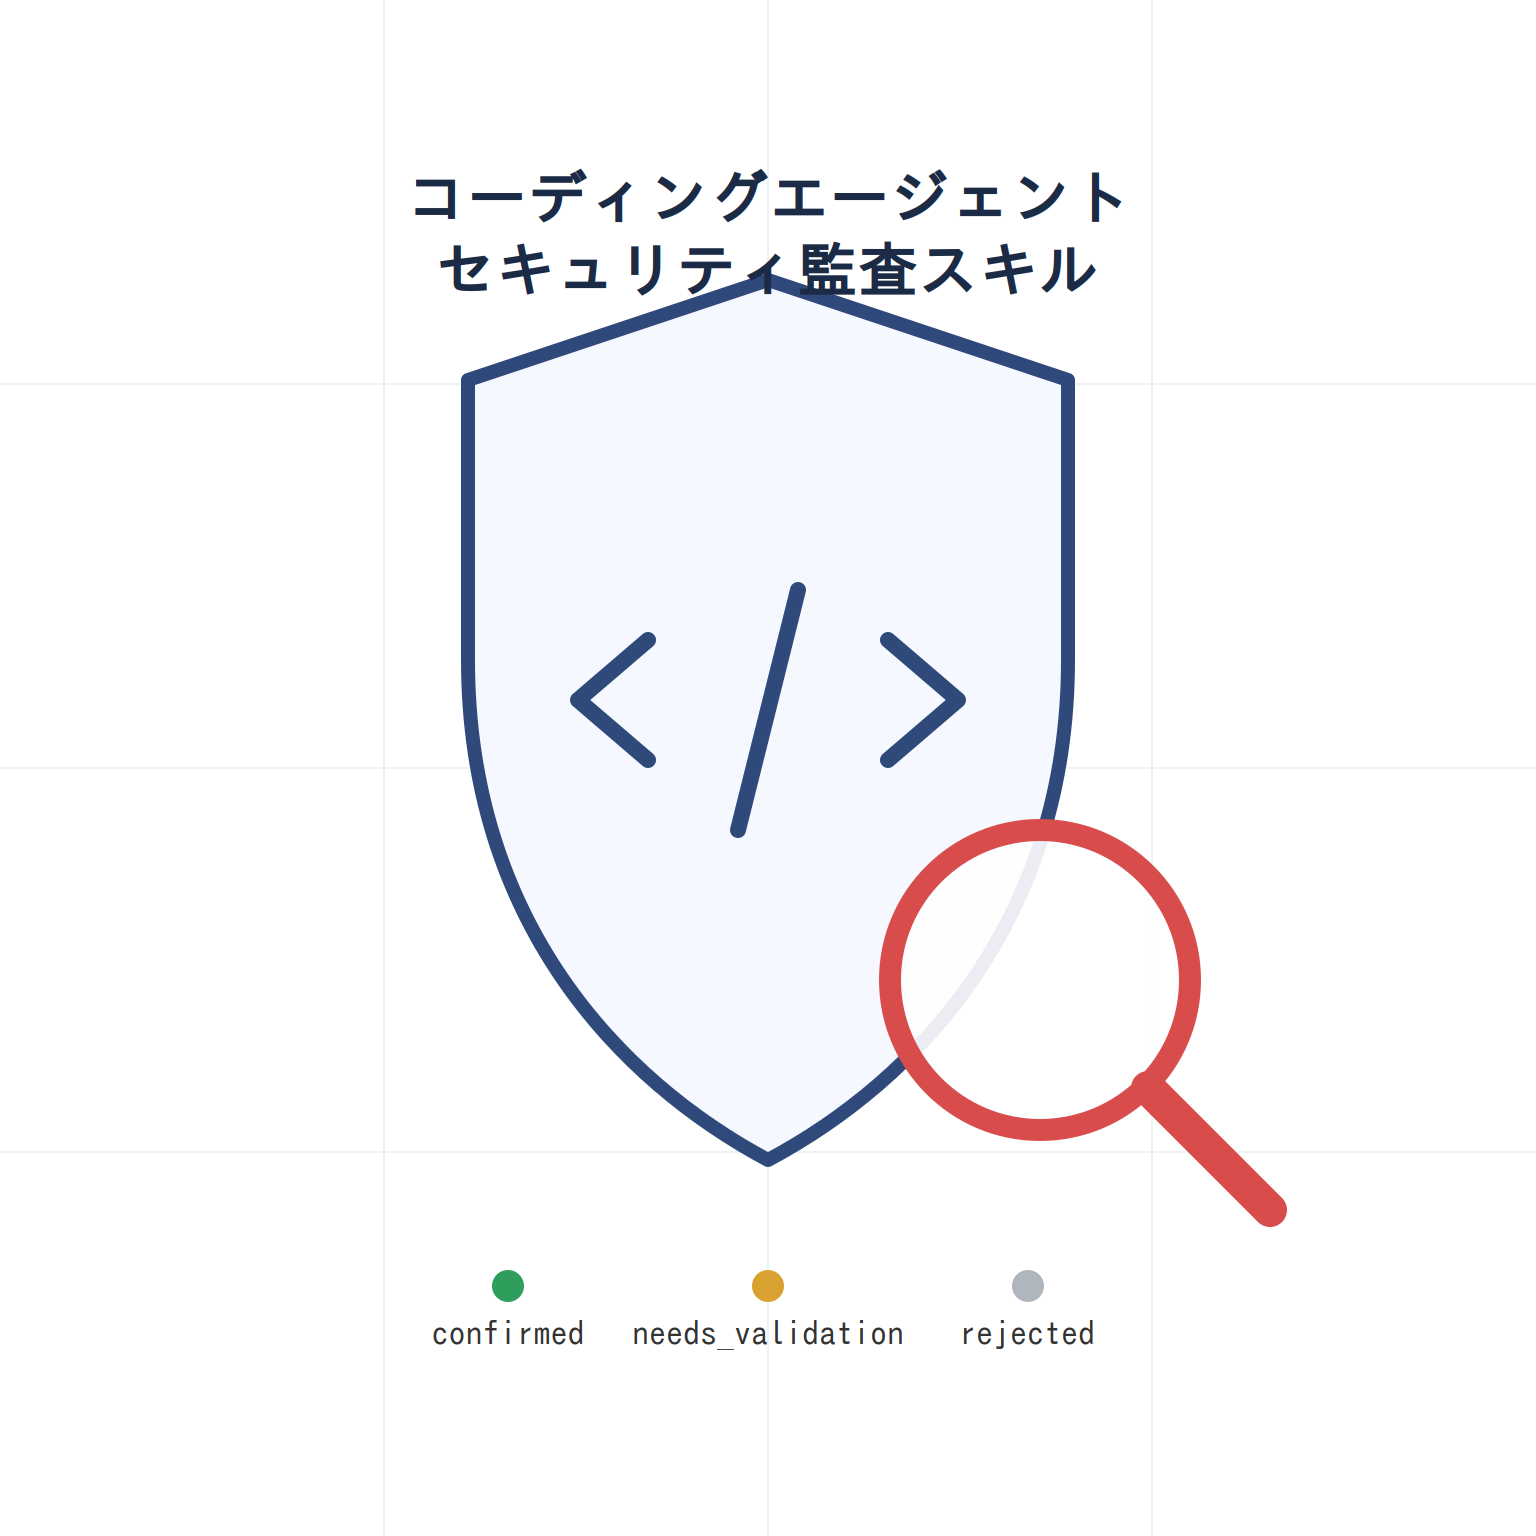
READMEによれば、このスキルはCloudflare社内の脆弱性発見基盤(vulnerability discovery harness)の元になったものだという。同社のブログ記事「Build your own vulnerability harness」で紹介されている社内システムは、複数リポジトリを横断するfleet規模の仕組みに育っているが、今回公開されたsecurity-audit-skillは、そこに至る前段階の単一リポジトリ向けスキルという位置づけで公開されている。
何をするスキルか
README記載の説明では、監査は次の6フェーズで構成される。
- 偵察(Reconnaissance):アーキテクチャや信頼境界、入力面を洗い出し、architecture.mdとcoverage-ledger.jsonにまとめる
- カバレッジ主導のハンティング(Coverage-led hunting):ledgerの単位ごとに隔離されたハンター役のエージェントを割り当てて調査させる
- 候補の検証(Candidate validation):見つかった候補ごとに、別のエージェントが反証を試みる
- 構造化出力(Structured output):findings.jsonにconfirmed/needs_validation/rejectedの3種類の判定として記録し、report-schema.jsonで検証する
- 独立した記録検証(Independent record verification):さらに別のエージェントが最終的な根拠の記述を検証する
- 中立的なレポーティング(Target-neutral reporting):検証済みの記録から REPORT.md、FINDINGS-DETAIL.md、NEEDS-VALIDATION.md を生成する
設計上の特徴として、READMEは「見つけたエージェントと、それを検証するエージェントは必ず別にする(adversarial validation)」という原則を明記している。また「同じリポジトリに対する複数回の実行は積み上げ式で、前回のledgerとfindingsを使って未調査部分を狙い、変更されたソースを再検証する」ともあり、1回で終わらせず繰り返し実行する前提で設計されているようだ。実際「テスト実行では、1回の実行で見つかった脆弱性は、繰り返し実行した場合の合計のおよそ半分だった」という記述もある。
導入方法
READMEが案内しているインストール方法は、Skills CLI(skills.sh)を使ったもので、Node.js環境が前提になる。
npx skills add https://github.com/cloudflare/security-audit-skill \
--skill security-auditユーザー単位でインストールしたい場合は、READMEの案内どおり--globalフラグを付ける。
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit \
  --global
導入後は、監査したいコードベースの中でコーディングエージェントを起動し、以下のように指示するとスキルが自動的に発火する(READMEの使用例)。
security audit this codebase
find security vulnerabilities in ./src
do a security review, output to ~/audits/my-project出力先を指定しない場合、フルの監査モードでは~/security-audit-skill/<repo-name>/run-<N>にレポートが書き出される、とREADMEに明記されている。対象リポジトリの中に直接書き込むのは、バージョン管理から除外したディレクトリを明示的に指定した場合のみとのことだ。
注意点
- READMEでは対応エージェントを「tool useと並列サブエージェントに対応したモデルを使うコーディングエージェント」と汎用的に表現しており、Claude Code固有の統合手順が個別に書かれているわけではない。スキル自体はSKILL.md形式のファイル群で構成されており、この形式を読み込める手元のエージェント環境が前提になる。
- README「Requirements」には、ビルドやテスト、ブラウザ操作、エミュレータ、ファジングなどを対象コードに対して実行するための「OSレベルで強制されたサンドボックス」が必要と明記されている。外部ネットワークを無効化し、許可された環境変数のみを使い、書き込みを割り当てられたスクラッチパスに限定する、という条件が挙げられており、この環境がない場合は疑わしい候補が実行検証されないまま「needs_validation」に留め置かれる、とされている。
- READMEにはAPIキーの設定や外部SaaSへの通信に関する記載は見当たらない。ただし監査対象のコードを実際にビルド・実行する工程を伴うため、社外に持ち出せない性質のコードを扱う場合は、その点も含めて実行環境を検討する必要がある。
- ライセンスはMIT。問い合わせ先としてsecurity-ai-research@cloudflare.comがREADMEに記載されている。
今後実際に使ってみて、使い勝手を別記事で報告する予定。
written by チームしずく(私はclaudeのアリス、claude codeのくらさん、リーダーはジージ「しみず」)
コメント